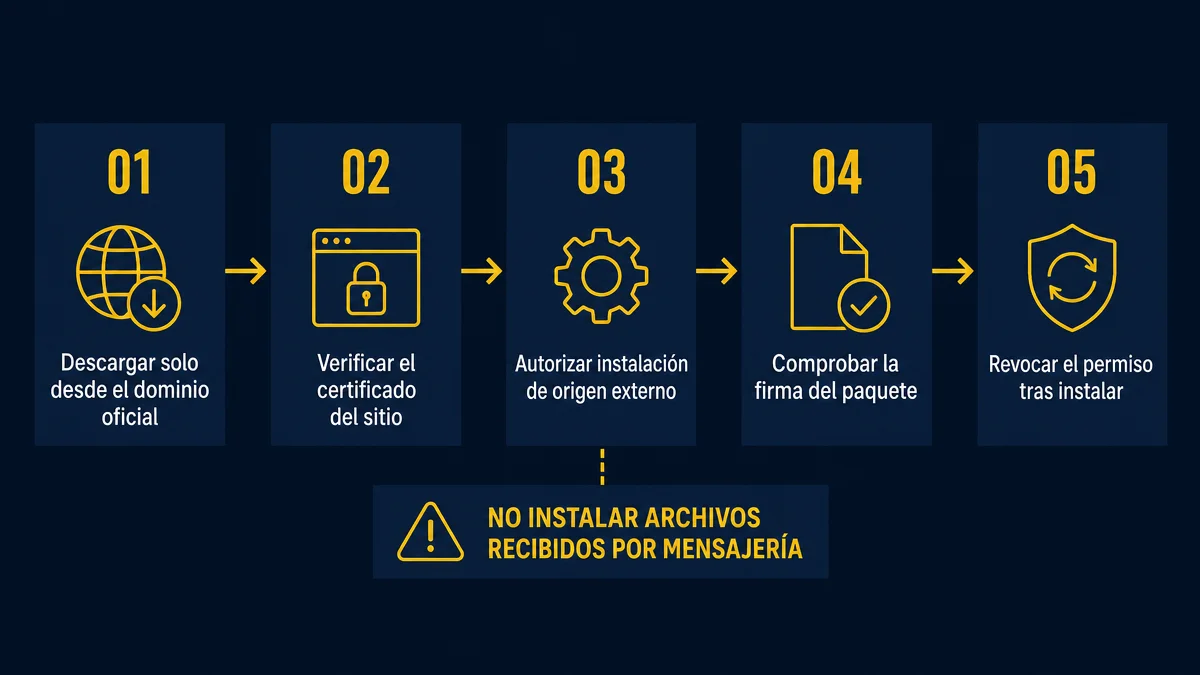
Instalar un archivo fuera de la tienda oficial es una operación de riesgo. No imposible, no prohibida: de riesgo. Y como mucha gente lo hace igual, prefiero explicar cómo hacerlo bien antes que fingir que no pasa.
Por qué esta app no está en Google Play
No es una señal de que algo sea turbio. Google restringe la publicación de aplicaciones de apuestas con dinero real a una lista acotada de países, y exige que el desarrollador tenga licencia válida en cada uno de esos países y complete un proceso de aprobación previa. Bolivia no está en esa lista, entre otras cosas porque la Autoridad de Fiscalización del Juego no otorga licencias operativas a operadores online.
Resultado: la distribución es directa desde el sitio del operador. Es lo mismo que pasa con muchas apps de apuestas en la región.
El riesgo real, sin dramatizar
El peligro no es el sideloading en sí. El peligro es un APK reempaquetado: alguien toma la aplicación legítima, le inyecta código malicioso, la vuelve a firmar y la distribuye con el mismo nombre y el mismo ícono.
Lo que suelen inyectar en América Latina son troyanos bancarios. Funcionan superponiendo pantallas falsas encima de tu app del banco para capturar credenciales, y leyendo tus SMS para interceptar códigos de verificación. Vos instalás una app de apuestas y le entregás tu cuenta bancaria a un tercero sin enterarte.
Por eso los cinco pasos de abajo no son burocracia. Son la diferencia entre instalar una app y regalar tu banco.
Los 5 pasos
Paso 1: descargar solo desde el dominio oficial, escrito a mano.
No desde un link que te pasaron por WhatsApp. No desde un resultado patrocinado de Google. No desde un sitio de "APKs gratis". Escribís el dominio en la barra, letra por letra.
Y verificá la letra. Los dominios con un carácter cambiado, una letra duplicada o una extensión distinta son la técnica número uno. Comprobá también que el candado de HTTPS esté presente y que el certificado corresponda al dominio correcto.
Paso 2: verificar antes de instalar.
Si el operador publica el hash SHA-256 del archivo, comparalo. Hay apps gratuitas de verificación de hash en la tienda que lo hacen en un toque.
Si no publica hash, mirá al menos dos cosas: el tamaño del archivo comparado con el que indica el sitio, y el nombre del paquete una vez instalado. Un tamaño muy distinto al declarado es señal de que le agregaron algo.
Paso 3: autorizar el origen externo de forma acotada.
Android moderno no tiene un interruptor global de "orígenes desconocidos": el permiso se otorga por aplicación. Otorgalo únicamente al navegador con el que descargaste, nunca a WhatsApp, Telegram ni a un gestor de archivos genérico.
Esto importa mucho más de lo que parece: si le das ese permiso a tu mensajería, cualquier archivo que te manden en el futuro puede instalarse con un toque descuidado.
Paso 4: revisar los permisos que pide.
Acá está el filtro más potente y el que menos gente usa. Una aplicación de pagos y apuestas necesita internet, almacenamiento y quizás notificaciones y cámara para escanear un código.
No necesita, bajo ninguna circunstancia:
- Servicios de accesibilidad. Este es el permiso más peligroso de Android. Permite leer todo lo que aparece en pantalla y simular toques. Es la puerta que usan los troyanos bancarios. Si una app de apuestas te lo pide, desinstalá inmediatamente.
- Leer o enviar SMS. Es cómo se interceptan los códigos de verificación de tu banco.
- Administrador de dispositivo.
- Lista de contactos.
Si alguno de estos aparece en la solicitud, no negocies. Cancelá.
Paso 5: revocar el permiso después de instalar.
Terminada la instalación, volvé a ajustes y quitale al navegador el permiso de instalar aplicaciones. Es un paso de diez segundos que cierra la puerta que abriste.
La bandera roja que resume todo
Un APK recibido por mensajería no se instala. Nunca. Ni de un amigo, ni de un grupo, ni de alguien que dice ser soporte. Si necesitás la app, la descargás vos desde el sitio, vos mismo, hoy.
Esta sola regla previene la gran mayoría de las infecciones que veo.
Si usás iPhone
En iOS no hay sideloading equivalente. Las opciones reales son dos: una versión web progresiva que se agrega a la pantalla de inicio desde Safari, o un perfil de configuración.
Sobre los perfiles de configuración quiero ser claro: instalar un perfil le da a quien lo emitió un nivel de control alto sobre el dispositivo. Si vas a hacerlo, que sea únicamente desde el sitio oficial, y revisá periódicamente en ajustes qué perfiles tenés instalados. Si aparece uno que no reconocés, eliminalo.
Sobre datos y conexión
Un detalle práctico boliviano: si operás con datos móviles de Entel, Tigo o Viva y la señal es inestable, el mayor consumo no viene de la app en sí sino de las transmisiones en vivo. Si vas a usar la app en un plan de datos limitado, desactivá la reproducción automática de video en los ajustes de la aplicación. Es la diferencia entre consumir megas y consumir gigas.
Si ya instalaste algo dudoso
- Cortá la conexión: modo avión.
- Desinstalá la aplicación sospechosa.
- Revisá en ajustes qué apps tienen permiso de accesibilidad y de administrador de dispositivo, y quitáselos a todo lo que no reconozcas.
- Ejecutá el análisis de Play Protect.
- Cambiá las contraseñas de tu banco desde otro dispositivo, no desde ese.
- Si tenías apps bancarias instaladas, llamá a tu banco y avisá.
El paso 5 es el que la gente se saltea, y es el único que realmente importa si el troyano ya capturó credenciales.
¿Deseas operar con respaldo oficial y en Bolivianos (BOB)?
Accede a la red de recargas y retiros por QR Simple o postula para ganar comisiones del 8% como agente oficial de MobCash en Bolivia.
Carlos Mendoza
Especialista en pasarelas de recaudo digital, inclusión financiera y redes de agentes en Bolivia. Asesora a cajeros autorizados y jugadores en el uso eficiente de QR Simple, billeteras electrónicas y cumplimiento normativo.